Contraseña 123456, te esperamos, el hackeo que expuso datos de 8,8 millones de personas
Podemos instalar sistemas de seguridad, contratar servidores, hablar de inteligencia artificial, cifrado y ataques cada vez más sofisticados, pero si una cuenta importante todavía utiliza como contraseña 123456, en algún momento tenemos que preguntarnos si realmente cerramos la puerta.
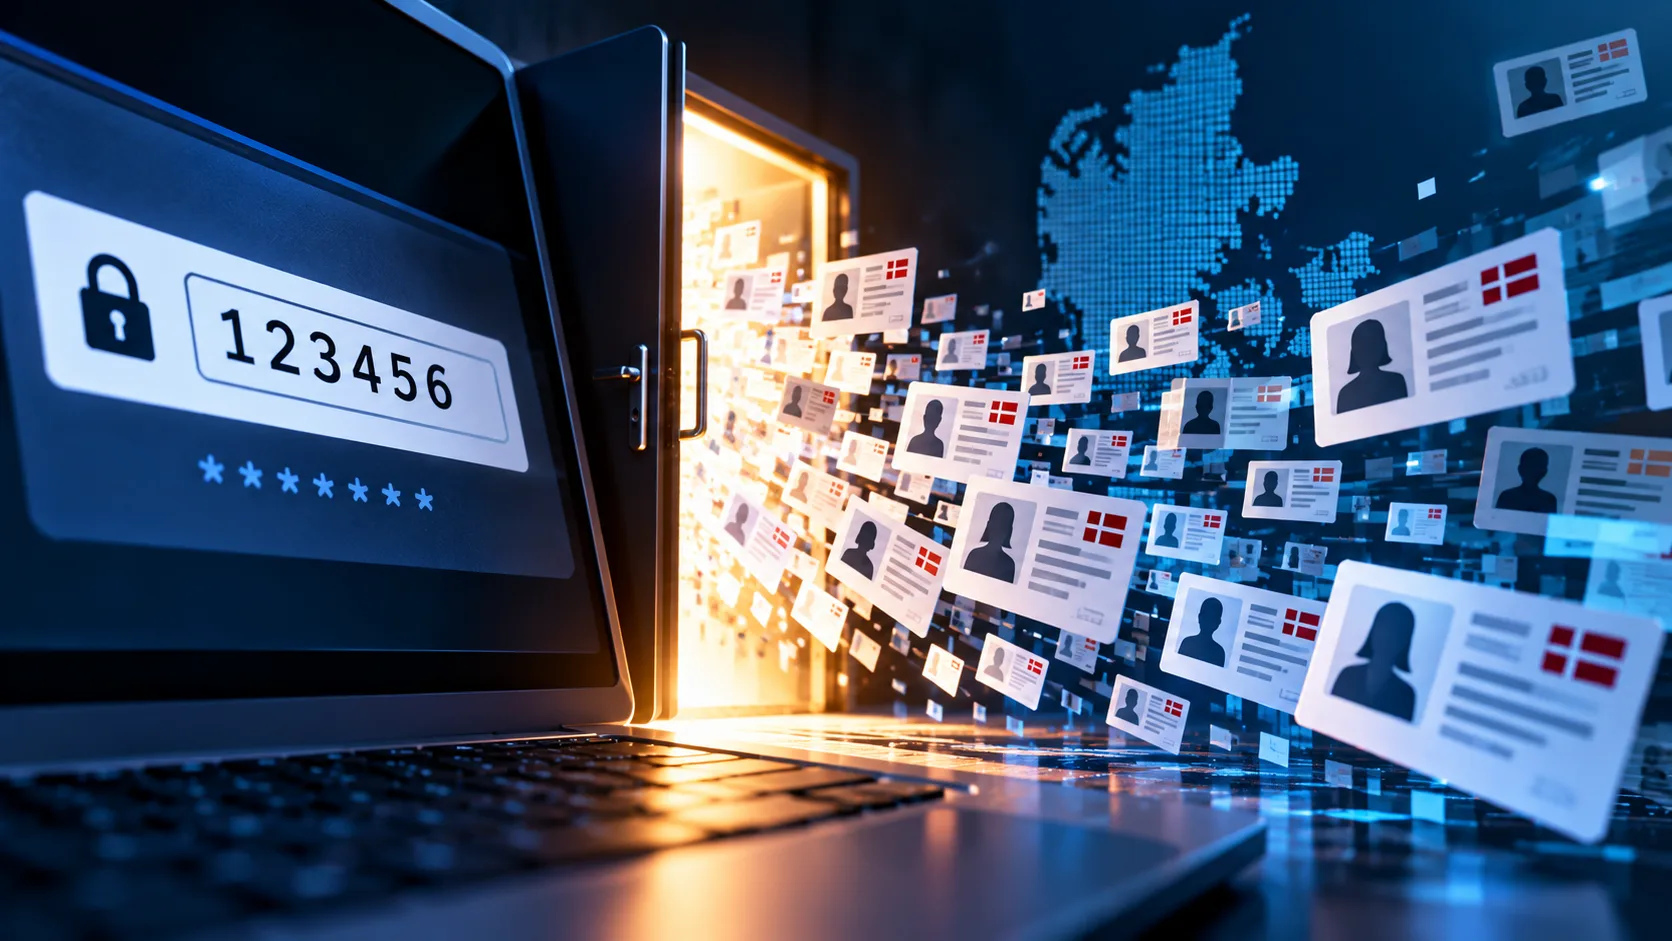
El caso que acaba de conocerse en Dinamarca parece casi una exageración preparada para una clase de seguridad informática, una empresa privada tenía acceso legal al registro nacional de personas y, según una investigación periodística, al menos tres de sus cuentas utilizaban una de las contraseñas más obvias que existen, una de ellas era incluso una cuenta administrativa.
Mientras tanto, alguien consiguió utilizar el acceso de esa empresa para realizar consultas automatizadas y acceder a nombres, domicilios, números personales y otros datos correspondientes a aproximadamente 8,8 millones de personas registradas en el sistema danés.
Las autoridades de Dinamarca todavía están investigando cómo ocurrió exactamente el acceso, por eso no podemos afirmar que escribir 123456 haya sido por sí solo la causa directa de toda la filtración, lo que sí sabemos es que hubo un acceso no autorizado utilizando la conexión legítima de una empresa privada y que la investigación periodística encontró cuentas protegidas de una manera difícil de justificar.
Y ahí aparece una lección mucho más grande que una contraseña, una empresa puede invertir muchísimo dinero en seguridad y seguir teniendo un problema enorme si deja una cuenta importante mal protegida, mantiene accesos de personas que ya no trabajan allí o no detecta a tiempo una cantidad anormal de consultas.
Lo que pasó, explicado sin vueltas
El caso tiene muchas partes, pero no necesitamos ser especialistas para entender el problema.
Se abusó del acceso autorizado de una empresa privada al Registro Central de Personas de Dinamarca.
La administración danesa informó acceso a datos correspondientes a aproximadamente 8,8 millones de personas registradas.
Según la investigación de Politiken, al menos tres cuentas de la empresa utilizaban esa contraseña, incluida una cuenta administrativa.
No, las autoridades siguen investigando cómo se produjo exactamente el acceso y todavía no atribuyeron oficialmente todo el incidente a esa contraseña.
Nombres, domicilios, números CPR y otra información disponible mediante el acceso utilizado.
Que una contraseña fuerte ayuda, pero también necesitamos una segunda verificación, permisos limitados, bajas de usuarios y alertas cuando ocurre algo fuera de lo normal.
El ataque no necesitó entrar directamente al sistema del Gobierno, utilizó la puerta de alguien que ya tenía permiso
Dinamarca posee un Registro Central de Personas conocido como CPR, donde se almacena información de residentes actuales, personas que vivieron en el país, fallecidos y ciudadanos que posteriormente se mudaron al exterior.
Determinadas empresas pueden tener acceso legal a parte de esa información para realizar consultas relacionadas con sus actividades, y eso fue justamente lo que terminó siendo utilizado en este caso.
La administración del CPR confirmó que personas no autorizadas abusaron del acceso legítimo perteneciente a una empresa privada y consiguieron consultar nombres, domicilios, números personales y otros datos de aproximadamente 8,8 millones de registros.
La empresa posteriormente identificada fue Pays ApS, que reconoció públicamente que su acceso autorizado había sido utilizado de manera indebida.
123456 no es una contraseña sencilla, directamente es una de las primeras cosas que alguien va a probar
Durante años diferentes estudios de contraseñas filtradas encontraron las mismas combinaciones una y otra vez, números consecutivos, nombres, fechas, palabras comunes y pequeñas variaciones que resultan muy cómodas para recordar pero también muy fáciles de probar.
123456 aparece repetidamente entre las contraseñas más utilizadas del mundo, y eso significa que no hace falta conocer a la persona para pensar en ella, cualquier herramienta que pruebe combinaciones comunes seguramente la va a intentar casi inmediatamente.
Según Politiken, al menos tres perfiles de Pays utilizaban justamente 123456 y uno de ellos correspondía a una cuenta administrativa.
Una contraseña no necesita ser imposible de recordar, pero sí necesita ser difícil de adivinar, larga, diferente para cada servicio y no reutilizada en varias cuentas.
Usar una contraseña débil ya es un problema, utilizarla en una cuenta administrativa lo multiplica
No todas las cuentas tienen el mismo poder dentro de un sistema, una persona puede tener permiso solamente para consultar cierta información mientras otra puede crear usuarios, cambiar configuraciones, administrar accesos o realizar acciones mucho más importantes.
Por eso una cuenta administrativa necesita todavía más protección, si alguien consigue ingresar a una cuenta con pocos permisos el daño posible está limitado, si consigue entrar como administrador puede encontrarse con muchas más posibilidades.
Este principio sirve para un registro nacional, una empresa, WordPress, un correo electrónico o prácticamente cualquier servicio que permita distintos niveles de acceso.
Cuando alguien deja una empresa, su acceso también debería irse con esa persona
Otro punto que aparece alrededor del caso es todavía más cotidiano, credenciales vinculadas con exempleados y datos que aparentemente habían terminado expuestos anteriormente.
Una persona puede trabajar durante años en una empresa y necesitar legítimamente acceso a diferentes sistemas, el problema aparece cuando se va y esas cuentas continúan funcionando como si nada hubiera cambiado.
Dar de baja un empleado no debería significar solamente quitar su correo del listado interno, también necesitamos revisar qué sistemas utilizaba, qué contraseñas conocía, qué aplicaciones tenía configuradas y qué accesos todavía podrían seguir activos.
Lo mismo sucede cuando cambiamos de proveedor, desarrollador, contador, agencia o cualquier tercero que alguna vez necesitó entrar a una herramienta de la empresa.
Una segunda verificación existe justamente para cuando la contraseña deja de ser secreta
Muchas cuentas actuales permiten que después de escribir la contraseña tengamos que confirmar el ingreso de otra manera, mediante una aplicación, una llave física, una notificación o un código adicional.
El nombre técnico puede variar, pero la idea es muy sencilla, conocer la contraseña no alcanza para entrar.
Eso resulta especialmente importante porque incluso una contraseña excelente puede terminar filtrándose, podemos utilizar una combinación larguísima y aun así escribirla accidentalmente en una página falsa, tenerla guardada en un equipo comprometido o verla aparecer dentro de una filtración de otro servicio.
Algo que conocemos.
Algo más que también necesitamos para demostrar que realmente somos nosotros.
Robar solamente la contraseña deja de ser suficiente en muchos escenarios.
No convierte una cuenta en invulnerable, pero agrega una barrera enorme frente a uno de los problemas más frecuentes de Internet.
Podemos cuidar perfectamente nuestros sistemas y seguir expuestos por alguien a quien le dimos acceso
Para mí esta es una de las enseñanzas más importantes de todo el incidente.
El registro pertenecía al Estado danés, pero el acceso utilizado pertenecía a una empresa privada que tenía autorización para realizar consultas, es decir que proteger el sistema principal no alcanzaba si cualquiera de los participantes autorizados podía transformarse en una puerta de entrada.
Una empresa moderna trabaja con proveedores de correo, hosting, facturación, bancos, sistemas de clientes, plataformas de marketing, desarrolladores y muchísimas herramientas externas, cada una puede necesitar acceso a una parte diferente de nuestra información.
Eso significa que nuestra seguridad también depende de cómo trabajan aquellas empresas a las que decidimos confiarles una llave.
La contraseña llama la atención, pero hay otra pregunta igual de importante, cómo nadie frenó antes una cantidad enorme de consultas
Una seguridad moderna no debería depender solamente de impedir el ingreso, también necesita observar qué ocurre después de que alguien entra.
Si una cuenta normalmente realiza una cantidad limitada de consultas y de repente comienza a buscar información de manera automática a una escala extraordinaria, ese cambio debería convertirse en una señal que alguien investigue.
La autoridad danesa confirmó que detectó un volumen muy grande de consultas automatizadas y que ahora está investigando cómo pudo suceder, quién tenía responsabilidad y qué medidas deben cambiar para evitar algo parecido.
Ahí aparece una diferencia fundamental entre tener seguridad y solamente tener contraseña.
Una empresa no necesita esperar una filtración para descubrir que sus contraseñas son malas
No hace falta montar una operación de seguridad gigantesca para empezar a mejorar, podemos revisar cosas bastante sencillas que muchas veces quedaron acumulándose durante años.
Quiénes tienen usuarios, cuáles son administradores, qué cuentas pertenecen a personas que ya no trabajan con nosotros, dónde estamos repitiendo contraseñas y qué servicios importantes todavía permiten entrar utilizando solamente una clave.
Una contraseña larga y diferente para cada servicio puede resultar difícil de recordar, por eso existen administradores de contraseñas que permiten guardar claves complejas sin intentar memorizarlas todas.
El objetivo no debería ser que una persona tenga una memoria extraordinaria, debería ser diseñar un sistema donde utilizar contraseñas buenas resulte más fácil que usar 123456.
Y en nuestras cuentas personales la regla es exactamente la misma
No administramos un registro nacional, pero nuestro correo puede permitir recuperar prácticamente todas nuestras demás cuentas, nuestro Google puede contener documentos y fotografías, una red social puede representar años de trabajo y una cuenta bancaria obviamente merece todavía más cuidado.
Por eso repetir una misma contraseña en todos lados es especialmente peligroso, si un servicio sufre una filtración alguien puede tomar ese correo y esa contraseña e intentar utilizarlos después en otros lugares.
Una contraseña diferente para cada servicio importante limita muchísimo ese problema, y si además activamos una segunda verificación agregamos otra barrera cuando alguien consigue descubrirla.
Cuando un hackeo salió de la computadora y llegó hasta las heladeras
Hace pocos días analizamos el ataque contra sistemas de refrigeración de supermercados franceses, otro ejemplo completamente diferente de cómo una falla digital puede terminar generando consecuencias reales y pérdidas millonarias.
Preguntas sobre el hackeo de Dinamarca y la contraseña 123456
¿Realmente utilizaron la contraseña 123456?
Según una investigación del diario danés Politiken, al menos tres cuentas de Pays utilizaban la contraseña 123456 y una de ellas era administrativa, las autoridades todavía investigan el mecanismo exacto utilizado durante el incidente.
¿123456 fue definitivamente la causa del hackeo?
No está confirmado oficialmente, el Gobierno danés confirmó que se abusó del acceso legítimo de una empresa privada, mientras que la relación con la contraseña 123456 surge de la investigación periodística y del relato atribuido al atacante.
¿Por qué hablan de 8,8 millones si Dinamarca tiene menos habitantes?
Porque el Registro Central de Personas también contiene información correspondiente a personas fallecidas y ciudadanos que anteriormente residieron en Dinamarca y luego emigraron.
¿Qué información quedó expuesta?
La administración del CPR confirmó acceso no autorizado a nombres, domicilios, números CPR y otros datos disponibles mediante las consultas autorizadas a empresas privadas.
¿Una contraseña larga alcanza para estar seguro?
Ayuda muchísimo, pero conviene combinar una contraseña larga y única con una segunda verificación, control de usuarios, permisos adecuados y alertas de actividad sospechosa.
¿Conviene usar la misma contraseña en varias cuentas?
No, si esa contraseña aparece en una filtración puede probarse automáticamente en correo, redes sociales, tiendas y otros servicios donde hayamos reutilizado la misma combinación.
No hace falta un ataque increíblemente sofisticado cuando nosotros mismos dejamos una puerta demasiado fácil de abrir
Todavía falta conocer el resultado completo de la investigación danesa y sería irresponsable asegurar hoy que toda la filtración ocurrió simplemente porque alguien escribió seis números consecutivos.
Pero que cuentas relacionadas con una empresa que podía consultar información de millones de personas utilizaran una contraseña como 123456 ya alcanza para plantearnos algo mucho más importante.
Podemos tener excelente tecnología y aun así perder seguridad por una decisión básica, podemos exigir enormes niveles de protección dentro de nuestra empresa y olvidarnos de revisar a un proveedor, podemos crear usuarios durante años y nunca eliminar los que dejaron de utilizarse.
La seguridad no consiste solamente en defendernos de personas extremadamente capacitadas, también consiste en no regalarles las cosas fáciles.
La seguridad empieza por las decisiones más simples
En byteStudio desarrollamos cada proyecto pensando desde el comienzo quién necesita entrar, qué permisos necesita realmente y qué protecciones deberían existir alrededor de cada acceso, porque agregar seguridad después de que ocurre un incidente siempre resulta más costoso que construirla correctamente desde el principio.
Una contraseña fuerte no resuelve por sí sola toda la seguridad de una empresa, pero utilizar 123456 en una cuenta importante consigue exactamente lo contrario, vuelve inútiles muchas de las protecciones que colocamos alrededor.