Hackearon heladeras de supermercados y causaron pérdidas millonarias, cuando una vulnerabilidad de Internet pasa al mundo real
Cuando pensamos en un hackeo normalmente imaginamos una contraseña robada, una computadora bloqueada, una página caída o información que alguien consiguió sacar de un sistema, pero esta semana cientos de supermercados en Francia descubrieron de la peor manera que una falla de seguridad también puede terminar afectando algo mucho más concreto, la temperatura de una heladera.
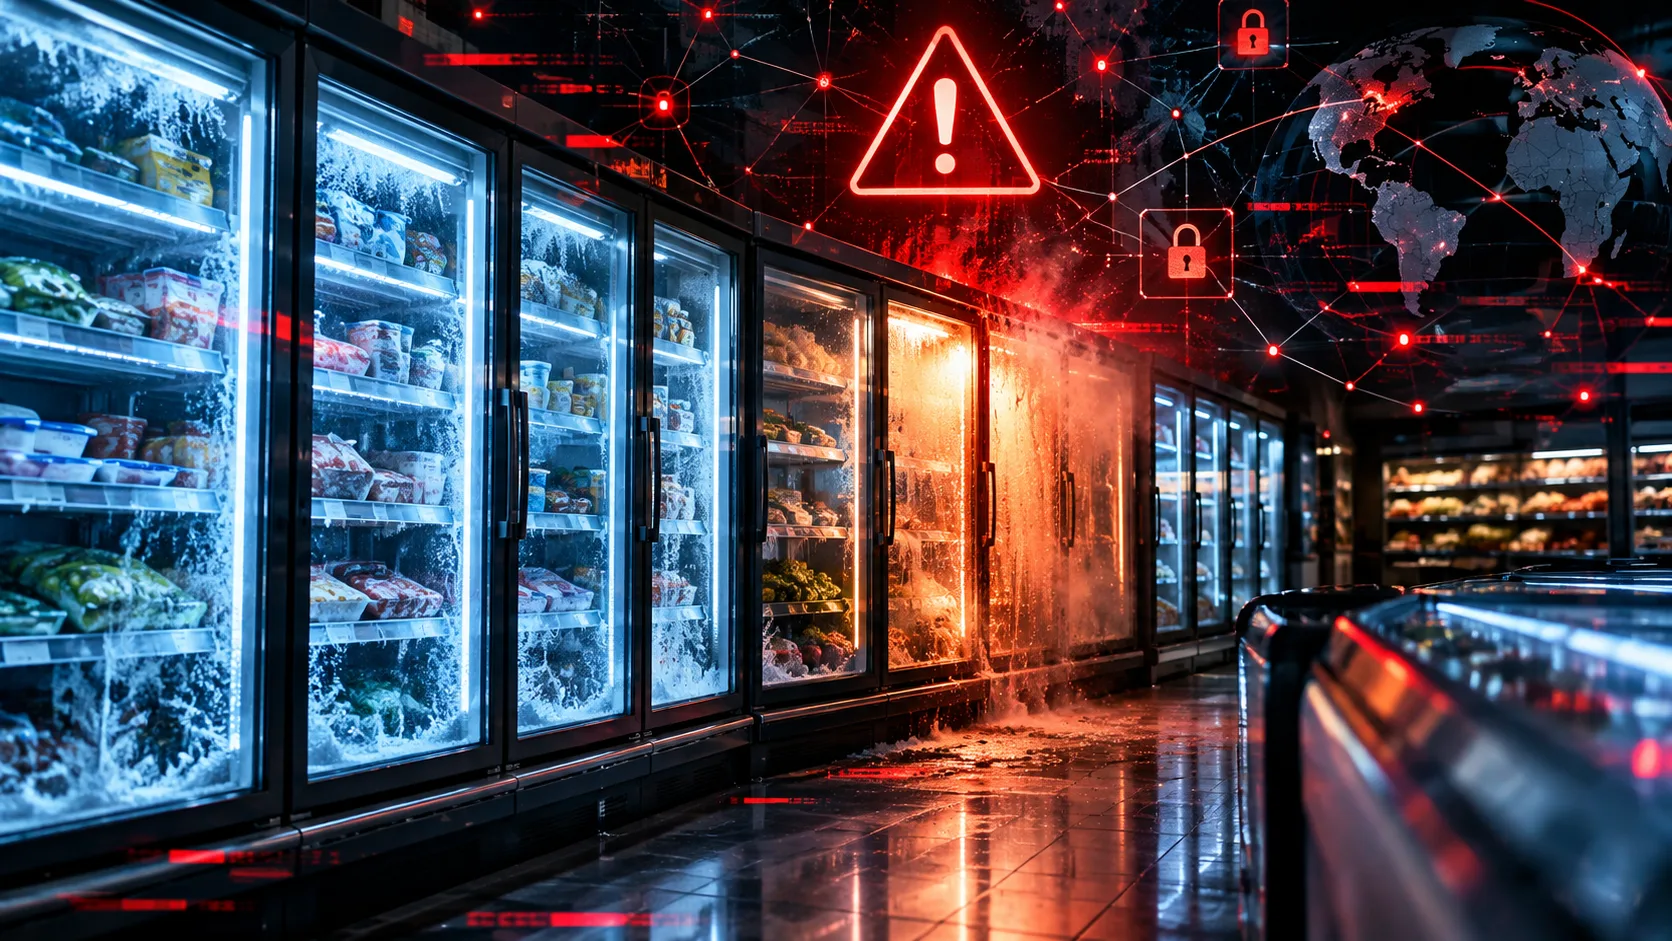
Durante la madrugada del 12 de octubre atacantes consiguieron controlar de forma remota sistemas utilizados para administrar la refrigeración de supermercados, cambiaron configuraciones, activaron procesos de descongelamiento y provocaron que heladeras y cámaras frigoríficas dejaran de mantener los alimentos a la temperatura necesaria.
El resultado fue inmediato, productos frescos y congelados tuvieron que ser descartados, algunos equipos sufrieron daños, hubo reportes de incendios y las pérdidas comenzaron a contarse en millones de euros.
Y ese es justamente el punto que vuelve tan interesante este caso, Internet dejó hace mucho tiempo de conectar solamente computadoras, hoy conecta vehículos, cámaras, televisores, alarmas, máquinas industriales, sistemas de calefacción y también equipos que mantienen refrigerados miles de kilos de alimentos.
Cuantas más cosas conectamos, más comodidad conseguimos, pero también aparecen nuevos lugares que debemos proteger.
Qué pasó con las heladeras de los supermercados
El caso parece increíble, pero se entiende bastante fácil cuando sabemos que esos equipos podían administrarse por Internet.
No, el ataque afectó principalmente sistemas profesionales que controlan la refrigeración de supermercados.
Modificaron a distancia la forma en la que funcionaban los equipos y provocaron aumentos peligrosos de temperatura.
Sí, toneladas de productos tuvieron que descartarse y las pérdidas económicas se estiman en millones de euros.
Hasta el momento no apareció públicamente un pedido de dinero ni un grupo que se haya adjudicado el ataque.
Sí, existían sistemas antiguos, software sin actualizar y vulnerabilidades conocidas, aunque todavía no está confirmado cuál fue exactamente la puerta utilizada.
Cualquier dispositivo conectado a Internet puede convertirse en un punto de riesgo si tiene fallas, accesos débiles o software abandonado.
Cientos de supermercados descubrieron durante la noche que alguien podía controlar su refrigeración desde afuera
El ataque se produjo durante la noche del 11 al 12 de octubre y afectó a supermercados de grandes cadenas francesas, entre ellas Intermarché, Carrefour, Monoprix y Coopérative U.
Los sistemas atacados no eran simplemente motores conectados a un interruptor, eran equipos electrónicos que permiten administrar la temperatura, controlar cámaras frigoríficas, recibir alertas y realizar tareas de mantenimiento a distancia.
Eso es extremadamente útil para una empresa que tiene cientos de sucursales, porque un técnico puede revisar equipos sin estar físicamente frente a cada heladera, el mismo beneficio aparece en muchísimos sistemas modernos, pero cuando esa puerta remota no está correctamente protegida también puede transformarse en una entrada para alguien que nunca debería estar ahí.
Los atacantes consiguieron modificar el funcionamiento de los sistemas de refrigeración y se informaron temperaturas que llegaron aproximadamente a los 50 grados, algo completamente incompatible con mantener alimentos frescos o congelados.
¿Para qué una heladera necesita Internet?
En una casa puede parecer extraño, pero en un supermercado tiene bastante sentido, los sistemas conectados permiten conocer temperaturas en tiempo real, recibir avisos cuando algo funciona mal, administrar varias cámaras desde un mismo lugar y permitir que técnicos realicen controles sin viajar hasta cada sucursal.
Eso reduce costos, facilita mantenimiento y puede incluso evitar pérdidas cuando el sistema detecta a tiempo una falla.
El problema no es conectar un equipo a Internet, el problema aparece cuando agregamos esa conexión y después olvidamos que acabamos de crear una nueva puerta de entrada.
Una vulnerabilidad es simplemente una debilidad que alguien puede aprovechar
La palabra vulnerabilidad suena bastante técnica, pero el concepto es muy simple, existe una parte de un sistema que no está funcionando de una manera suficientemente segura y bajo determinadas condiciones alguien podría utilizar esa falla para hacer algo que no debería poder hacer.
Puede ser una contraseña demasiado sencilla, un programa antiguo, una función que quedó abierta, un error de programación, una configuración incorrecta o incluso un equipo que continúa conectado aunque su fabricante ya dejó de ofrecer actualizaciones.
En los sistemas de refrigeración involucrados existían vulnerabilidades que habían sido encontradas anteriormente y los fabricantes ya habían publicado correcciones para algunas de ellas, pero eso no significa automáticamente que esa haya sido la forma utilizada en este ataque.
Actualizar no sirve solamente para tener funciones nuevas, muchas veces sirve para cerrar una puerta que alguien ya encontró
Todos vimos alguna vez una notificación pidiendo actualizar un teléfono, una computadora, una página web o una aplicación, y muchas veces nuestra primera reacción es dejarla para después porque el sistema sigue funcionando.
El problema es que una actualización puede contener mucho más que un cambio visual, también puede corregir fallas de seguridad que ya fueron descubiertas y documentadas.
En agosto de este año investigadores de seguridad publicaron varias vulnerabilidades encontradas en determinados controladores de refrigeración Danfoss y el fabricante lanzó una nueva versión destinada a corregirlas, también recomendó evitar que las pantallas de administración quedaran expuestas directamente a Internet.
Dos meses después aparece este ataque masivo y vuelve a quedar una enseñanza que se repite en computadoras, sitios web, teléfonos, servidores y ahora también heladeras, si seguimos utilizando software viejo después de que una falla fue corregida, la corrección existe pero nosotros seguimos sin tenerla.
Todavía peor es cuando el equipo funciona perfectamente, pero ya nadie publica actualizaciones para él
Este punto puede resultar difícil de aceptar porque un equipo industrial puede seguir haciendo exactamente aquello para lo que fue comprado, la heladera enfría, la máquina funciona y el sistema sigue mostrando sus controles, entonces desde afuera parece no existir ninguna razón para reemplazarlo.
Pero existe una diferencia entre funcionar y seguir siendo mantenido.
Danfoss reconoció que parte de los equipos afectados habían llegado al final de su vida útil y ya no recibían actualizaciones de software o seguridad, mientras que otros estaban utilizando versiones antiguas.
Eso significa que podemos tener algo que mecánicamente funciona todos los días pero que desde el punto de vista informático quedó congelado en el tiempo.
Si solamente necesita entrar un técnico, no tiene sentido que pueda golpear la puerta todo Internet
Uno de los datos más llamativos de la investigación es que todavía existen miles de paneles de estos sistemas visibles desde Internet, eso no significa que todos puedan ser hackeados, pero sí demuestra que muchos dispositivos de administración continúan directamente expuestos a conexiones externas.
Podemos explicarlo con una casa, si solamente nosotros y nuestra familia necesitamos entrar no dejaríamos la puerta principal permanentemente abierta solamente porque resulta más cómodo, instalaríamos una cerradura y decidiríamos quién tiene llave.
Con un sistema conectado debería suceder algo parecido, si un servicio necesita ser administrado solamente por personal autorizado, el acceso debería estar limitado a esas personas y no disponible de manera abierta para cualquiera que encuentre la dirección correcta.
Una red privada, una conexión segura o simplemente no publicar determinados accesos directamente en Internet puede reducir muchísimo la cantidad de personas capaces de intentar ingresar.
Este ataque muestra algo nuevo para muchas personas, un problema digital puede terminar causando un daño completamente físico
Cuando una página web es hackeada podemos perder información, reputación, ventas o acceso al sistema, pero cuando el software controla una máquina la consecuencia puede salir de la pantalla.
En este caso terminaron destruyéndose alimentos.
En otro escenario podría cambiar la temperatura de un edificio, abrir una cerradura, apagar una alarma, modificar una máquina industrial o interrumpir un sistema de producción.
Esto no significa que cualquier dispositivo conectado sea inseguro ni que debamos tener miedo de utilizar tecnología, significa que cada vez resulta más difícil separar seguridad informática de seguridad física.
¿Esto significa que alguien puede hackear la heladera de nuestra casa?
Si una heladera no tiene ninguna conexión a Internet, obviamente este tipo de ataque remoto no aplica, pero si un electrodoméstico se conecta mediante Wi-Fi, una aplicación, un servicio en la nube o algún sistema que permita controlarlo a distancia entonces existe software participando en su funcionamiento.
Eso mismo sucede con cámaras de seguridad, timbres inteligentes, televisores, alarmas, cerraduras, termostatos y muchísimos dispositivos que hoy instalamos casi sin pensar que en realidad también son pequeñas computadoras.
No significa que todos vayan a ser atacados, solamente significa que conviene tratarlos con el mismo sentido común que utilizamos con una computadora.
- Cambiar las contraseñas que vienen de fábrica
- Utilizar contraseñas distintas para cada servicio importante
- Activar una segunda verificación cuando esté disponible
- Mantener actualizados los dispositivos y aplicaciones
- No conectar a Internet algo que realmente no necesita estar conectado
- Reemplazar equipos antiguos cuando dejaron de recibir actualizaciones de seguridad
Para una empresa la primera pregunta debería ser bastante sencilla, qué cosas tenemos conectadas y quién puede entrar
Una compañía puede proteger perfectamente sus computadoras y al mismo tiempo olvidarse de la cámara del depósito, una impresora, el sistema de climatización, una central telefónica o una máquina que algún proveedor dejó conectada para mantenimiento remoto.
Todo eso forma parte de la misma seguridad.
Antes de comprar herramientas complejas conviene responder preguntas mucho más básicas, qué dispositivos tienen conexión, qué programas utilizan, quién tiene acceso, qué versión están ejecutando y qué hacemos cuando el fabricante deja de ofrecer soporte.
La seguridad no empieza cuando descubrimos al atacante, empieza cuando diseñamos aquello que vamos a conectar
El caso de las heladeras francesas vuelve a demostrar por qué la seguridad no puede ser una capa que agregamos al final cuando el proyecto ya está funcionando.
Cuando desarrollamos una página, un sistema o cualquier servicio conectado tenemos que pensar desde el comienzo quién necesita acceso, qué parte debe quedar visible, cómo se actualiza, cómo podemos detectar un comportamiento extraño y qué hacemos si algún día algo falla.
No existe una tecnología imposible de atacar, siempre pueden descubrirse nuevas vulnerabilidades y también existe el error humano, pero una cosa es asumir que el riesgo nunca será cero y otra muy distinta es dejar puertas abiertas que ya sabemos cerrar.
Cómo reducir el riesgo de hackeos en WordPress
El principio es exactamente el mismo, software actualizado, accesos correctamente protegidos, menos servicios innecesarios, copias de seguridad y monitoreo constante.
Preguntas sobre el hackeo a las heladeras en Francia
¿Cuántos supermercados fueron afectados?
Las primeras investigaciones confirmaron cientos de locales afectados en Francia, Reuters informó al menos 350 supermercados alcanzados por el ataque mientras continuaba el relevamiento.
¿Qué cadenas tuvieron problemas?
Entre las cadenas mencionadas se encuentran Intermarché, Carrefour, Monoprix, Coopérative U y otros supermercados franceses.
¿Los hackers apagaron directamente las heladeras?
Manipularon remotamente los sistemas que administraban la refrigeración, entre otras acciones se informaron ciclos prolongados de descongelamiento y cambios de temperatura que terminaron rompiendo la cadena de frío.
¿Se sabe cómo entraron?
Todavía no se publicó el mecanismo exacto utilizado, existen sistemas antiguos y vulnerabilidades conocidas que forman parte de la investigación, pero no está confirmado públicamente cuál fue la puerta de entrada concreta.
¿Quién realizó el ataque?
Hasta el 13 de octubre ningún grupo se había atribuido públicamente el ataque y tampoco se había informado un pedido de rescate.
¿Una heladera doméstica también puede ser hackeada?
Si no está conectada a Internet no puede sufrir este tipo de ataque remoto, si utiliza Wi-Fi, aplicaciones o servicios online existe software y conectividad que también deben mantenerse protegidos.
¿Actualizar elimina cualquier posibilidad de hackeo?
No, ninguna medida elimina completamente el riesgo, actualizar sirve para corregir fallas conocidas y debe combinarse con accesos seguros, configuraciones correctas, monitoreo y reducción de servicios innecesarios.
Internet ya no termina en una pantalla, por eso la seguridad tampoco puede terminar ahí
Durante años hablamos de seguridad informática pensando principalmente en computadoras, servidores y páginas web, ahora cada vez más objetos que utilizamos todos los días tienen software, conexión y alguna forma de administración remota.
Eso trae ventajas enormes y no tendría sentido renunciar a ellas, pero también obliga a cambiar nuestra forma de pensar la seguridad, porque una contraseña débil o un programa abandonado pueden dejar de ser solamente un problema informático y terminar afectando alimentos, vehículos, edificios o procesos completos de una empresa.
En Francia bastó con alterar sistemas que durante años habían sido vistos principalmente como equipos de refrigeración para demostrar que en realidad también eran computadoras conectadas.
La seguridad se piensa cuando construimos, no después de que alguien entra
En byteStudio desarrollamos cada proyecto pensando desde el comienzo qué necesita estar expuesto, quién necesita acceder y qué capas de seguridad deben acompañar al sistema, porque proteger algo después de publicarlo siempre es más difícil que construirlo correctamente desde el principio.
No existe el riesgo cero, pero sí existe una enorme diferencia entre trabajar con software actualizado, accesos controlados, copias de seguridad y monitoreo, o simplemente confiar en que nunca va a pasar nada.