WordPress 7.1.3 corrige 7 vulnerabilidades de seguridad, por qué conviene actualizar
Entramos al panel de WordPress, aparece otra actualización y es bastante normal preguntarse si realmente hace falta instalarla ahora, especialmente cuando la página funciona bien, los formularios llegan, no vemos errores y desde afuera parece que no hay absolutamente nada para corregir.
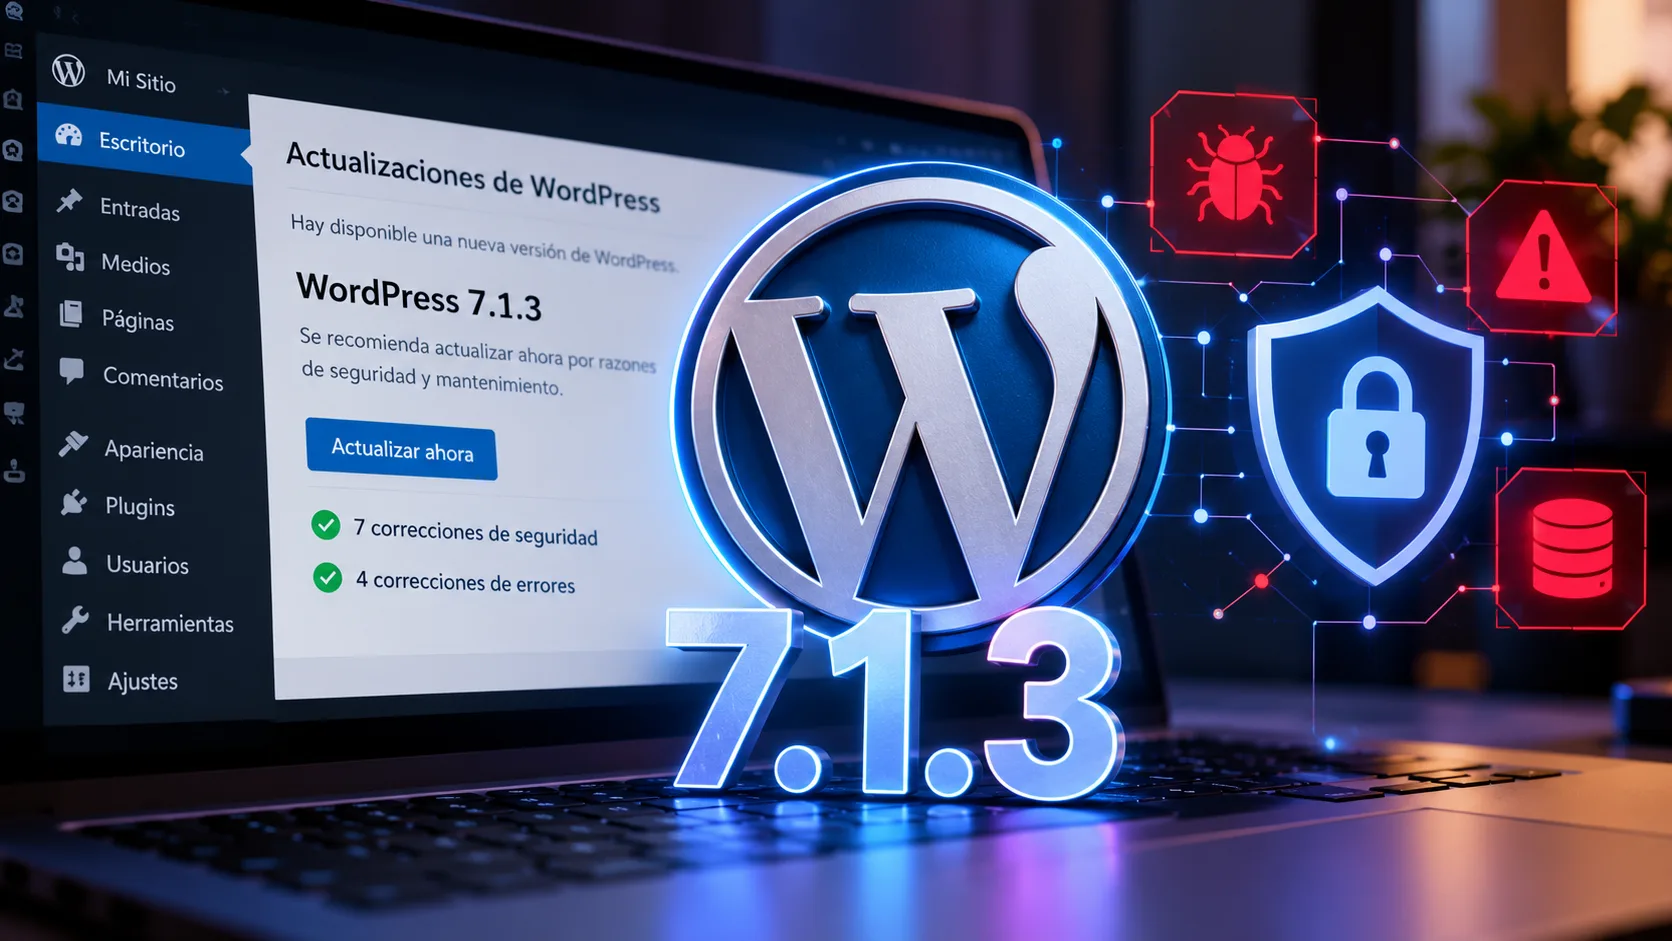
WordPress 7.1.3 es justamente uno de esos casos donde la respuesta es bastante clara, conviene actualizar, porque esta versión no llegó solamente para corregir pequeños errores de funcionamiento, también cierra siete problemas relacionados con seguridad que ya habían sido encontrados y reportados.
WordPress publicó la versión 7.1.3 el 6 de octubre de 2026, incorpora siete correcciones de seguridad junto con cuatro correcciones de errores y el propio equipo recomienda actualizar los sitios inmediatamente.
No significa que todas las páginas WordPress hayan sido atacadas ni que cualquiera pudiera aprovechar automáticamente cada una de estas fallas, significa algo mucho más sencillo, los problemas fueron encontrados, las correcciones ya existen y seguir utilizando una versión anterior nos deja con código que ya sabemos que puede mejorarse.
Lo importante sobre WordPress 7.1.3 sin complicarnos
La actualización tiene una razón bastante concreta, corregir problemas que ya fueron detectados.
WordPress 7.1.3, publicada oficialmente el 6 de octubre de 2026.
Sí, incluye siete correcciones de seguridad y cuatro correcciones adicionales de errores.
Sí, WordPress recomienda actualizar los sitios inmediatamente.
No, una vulnerabilidad existente no significa automáticamente que una página haya sido atacada.
Algunas instalaciones compatibles con actualizaciones automáticas en segundo plano pueden iniciar el proceso solas.
No, plugins, temas, PHP, servidor, contraseñas y backups también forman parte de la seguridad.
Una actualización puede no cambiar nada que veamos y aun así ser una de las más importantes
Cuando WordPress cambia el editor, agrega una herramienta o modifica alguna parte visual resulta fácil entender por qué apareció una nueva versión, vemos algo nuevo y automáticamente relacionamos la actualización con esa función.
Las actualizaciones de seguridad funcionan de otra manera, idealmente las instalamos y después no vemos absolutamente ninguna diferencia.
La página sigue cargando igual, los botones continúan en el mismo lugar y el visitante probablemente nunca se entere de que actualizamos.
Pero detrás de esa aparente falta de cambios podemos haber eliminado una falla que permitía realizar algo que nunca tendría que haber sido posible.
WordPress 7.1.3 corrige siete problemas diferentes, no una única vulnerabilidad
A diferencia de WordPress 7.1.2, que publicamos hace pocas semanas y estaba centrada en una vulnerabilidad crítica concreta, esta versión reúne varias correcciones que afectan partes diferentes del sistema.
Encontramos problemas relacionados con comentarios, disponibilidad del sitio, exportaciones de información, permisos de usuarios, contenido privado, imágenes externas y determinadas funciones internas de WordPress.
| Problema corregido | Explicado de forma sencilla |
|---|---|
| Comentarios | Contenido malicioso podía terminar ejecutándose dentro de la administración bajo determinadas condiciones. |
| Disponibilidad | Una función podía utilizarse para consumir recursos e intentar dejar el servicio fuera de funcionamiento. |
| Exportación | Existía una situación relacionada con consultas a la base de datos durante exportaciones de WordPress. |
| Permisos | Usuarios con rol Autor podían realizar una acción que no debería corresponderles. |
| Información privada | Determinados comentarios de contenidos privados o todavía no publicados podían quedar expuestos. |
| Imgur | Determinados contenidos embebidos desde Imgur podían generar un problema de seguridad. |
| Funciones internas | Ciertos parámetros podían generar conflictos dentro de acciones internas de WordPress. |
No necesitamos memorizar los nombres técnicos de cada problema para entender lo importante, todos ellos ya fueron corregidos y la versión actual incluye esas correcciones.
Incluso un comentario pendiente puede convertirse en algo más que texto
Uno de los problemas corregidos estaba relacionado con la pantalla donde administramos comentarios, bajo determinadas condiciones podía introducirse contenido capaz de ejecutarse cuando alguien con acceso al panel revisaba esos comentarios pendientes.
Este tipo de problema suele conocerse como XSS almacenado, pero para un propietario de una página alcanza con entenderlo así, algo enviado como contenido podía terminar haciendo más de lo que debería cuando se mostraba posteriormente dentro del administrador.
Es un buen ejemplo de por qué no debemos pensar la seguridad solamente como proteger la pantalla de inicio de sesión, también existe información que entra mediante formularios, comentarios, APIs y otras funciones públicas del sitio.
Un ataque no siempre busca robar información, a veces busca que la página simplemente deje de responder
Otra de las correcciones de WordPress 7.1.3 resuelve un problema que podía utilizarse para provocar una denegación de servicio.
Dicho sin tecnicismos, una persona puede intentar forzar un sistema para que consuma tantos recursos o procese algo de una manera tan problemática que termine funcionando mal o directamente deje de responder.
No necesariamente queremos entrar, robar usuarios o modificar información, también podemos causar daño consiguiendo que un servicio deje de estar disponible.
Para una tienda, una inmobiliaria, una empresa que recibe consultas o cualquier proyecto donde la página forma parte de la actividad comercial, estar fuera de línea también puede transformarse en una pérdida concreta.
También se corrigió una falla relacionada con la base de datos durante las exportaciones
WordPress permite exportar contenidos para trasladarlos, copiarlos o utilizarlos en otra instalación, detrás de esa función existe una relación directa con la base de datos porque el sistema necesita consultar y preparar toda esa información.
La versión 7.1.3 corrige una vulnerabilidad conocida como inyección SQL de segundo orden dentro de la exportación WXR.
No necesitamos entender el nombre para comprender el riesgo, determinados datos almacenados podían terminar influyendo de una manera no prevista cuando WordPress construía posteriormente una consulta hacia la base.
Si algo está marcado como privado, esperamos que realmente permanezca privado
Otra de las correcciones resuelve una situación donde determinados comentarios asociados con publicaciones privadas o todavía no publicadas podían quedar expuestos sin necesidad de iniciar sesión.
Ese problema quizás no tenga el mismo impacto en todos los sitios, porque muchas páginas ni siquiera utilizan comentarios privados, pero muestra algo importante, los permisos no solamente sirven para decidir quién puede editar una publicación, también determinan quién puede ver información que todavía no debería estar disponible públicamente.
Cuando un contenido está marcado como privado o pendiente esperamos que WordPress respete esa decisión en todas las partes relacionadas con ese contenido.
No todos los usuarios de WordPress deberían poder hacer exactamente lo mismo
WordPress permite trabajar con diferentes tipos de usuarios, un administrador puede realizar prácticamente todas las acciones del sitio, mientras un editor, autor o colaborador tiene permisos más limitados.
Una de las vulnerabilidades corregidas permitía que usuarios con rol Autor pudieran fijar publicaciones, una acción que no debería estar disponible para ese nivel de permisos.
Puede parecer algo pequeño comparado con otras vulnerabilidades, pero la lógica detrás es muy importante, cada usuario debería poder hacer solamente aquello que realmente necesita.
Una página también depende de contenido que viene desde afuera
WordPress permite insertar fácilmente contenido de otros servicios, pegamos un enlace y el sistema puede convertirlo automáticamente en una imagen, un video o una publicación embebida.
Es cómodo y permite enriquecer una página sin tener que subir todo manualmente, pero cada integración externa también agrega una relación con código o contenido que no controlamos completamente.
WordPress 7.1.3 corrige precisamente un problema de seguridad relacionado con contenidos embebidos desde Imgur, otra demostración de que la superficie de una web no termina solamente en aquello que desarrollamos nosotros mismos.
OpenAI y Anthropic aparecen en los agradecimientos de esta actualización
Hay un detalle bastante llamativo dentro de los créditos de WordPress 7.1.3, varias de las vulnerabilidades fueron reportadas por organizaciones que normalmente relacionamos directamente con inteligencia artificial.
Anthropic aparece como responsable del reporte de tres problemas, el relacionado con denegación de servicio, la falla en la exportación WXR y el problema de permisos de los usuarios Autor.
Otra vulnerabilidad, el XSS almacenado dentro de la administración de comentarios, fue reportada por Trail of Bits en colaboración con OpenAI.
Esto no significa que ChatGPT o Claude se hayan sentado automáticamente a hackear WordPress, significa que organizaciones vinculadas con el desarrollo de inteligencia artificial también participan en investigación y seguridad informática, reportando problemas de manera responsable para que puedan corregirse antes de publicar información detallada sobre ellos.
Actualizar rápido no significa apretar un botón sin saber qué tenemos
Cuando aparece una actualización de seguridad queremos reducir el tiempo durante el cual seguimos utilizando la versión anterior, pero eso no significa que debamos olvidar todo procedimiento de mantenimiento.
Antes de modificar una web importante conviene tener una copia reciente, saber que esa copia realmente puede recuperarse y conocer qué plugins, temas y funciones dependen de la instalación.
En un sitio sencillo este proceso puede llevar solamente unos minutos, en un proyecto con muchas funciones puede necesitar más controles, lo importante es que revisar compatibilidad no se transforme en una excusa para dejar durante semanas una versión anterior cuando ya existe una actualización de seguridad.
Puede que WordPress 7.1.3 ya se haya instalado solo, pero igualmente conviene comprobarlo
WordPress puede instalar determinadas actualizaciones de mantenimiento y seguridad automáticamente en segundo plano cuando la instalación y el servidor lo permiten.
Eso reduce muchísimo el tiempo entre la publicación de una corrección y su llegada al sitio, algo especialmente valioso cuando hablamos de seguridad.
Pero automático no significa invisible para siempre, conviene entrar al panel, comprobar qué versión está instalada y verificar que la web siga funcionando correctamente después del cambio.
También puede haber instalaciones donde las actualizaciones automáticas hayan sido modificadas o desactivadas, por eso nunca deberíamos asumir que el sitio está actualizado solamente porque WordPress tiene esa capacidad.
Tener WordPress actualizado ayuda mucho, pero no convierte una web en imposible de atacar
Una web WordPress real está formada por muchas piezas, tenemos el propio WordPress, plugins, tema, servidor, PHP, base de datos, cuentas de usuarios, contraseñas, formularios y servicios externos.
Actualizar el núcleo corrige problemas que pertenecen al núcleo, pero no corrige automáticamente un plugin abandonado, una contraseña débil, una cuenta que ya no debería existir o un servidor configurado de una manera insegura.
Por eso seguridad significa trabajar varias capas al mismo tiempo, mantener software actualizado, limitar accesos, utilizar contraseñas fuertes, conservar copias de seguridad, revisar usuarios y detectar comportamientos extraños antes de que un problema se transforme en una emergencia.
WordPress 7.1.2 corrigió una vulnerabilidad crítica apenas dos semanas antes
La versión anterior tuvo un objetivo diferente, cerrar una vulnerabilidad crítica concreta, en esa nota explicamos qué riesgo existía y por qué los parches de seguridad no deberían postergarse.
Preguntas frecuentes sobre WordPress 7.1.3
¿WordPress 7.1.3 es una actualización de seguridad?
Sí, WordPress 7.1.3 incluye siete correcciones de seguridad junto con cuatro correcciones de errores.
¿Cuándo salió WordPress 7.1.3?
Fue publicada oficialmente el 6 de octubre de 2026.
¿Hay que actualizar inmediatamente?
WordPress recomienda actualizar inmediatamente porque se trata de una versión de seguridad y mantenimiento.
¿Todos los sitios con WordPress 7.1.2 fueron hackeados?
No, que una versión contenga vulnerabilidades no significa que todos los sitios que la utilizaron hayan sido comprometidos, significa que existen problemas conocidos que la nueva versión corrige.
¿WordPress puede actualizarse automáticamente?
Sí, las instalaciones compatibles con actualizaciones automáticas en segundo plano pueden iniciar el proceso automáticamente, aunque conviene comprobar qué versión está instalada.
¿Actualizar a 7.1.3 protege también plugins y temas?
No, WordPress Core, plugins y temas son componentes diferentes y cada uno necesita sus propias actualizaciones.
¿OpenAI encontró una vulnerabilidad de WordPress?
WordPress acredita a Trail of Bits en colaboración con OpenAI por el reporte de una de las vulnerabilidades, mientras Anthropic aparece en otros tres reportes, esto no significa necesariamente que sus sistemas de IA hayan descubierto las fallas de manera autónoma.
Si la corrección ya existe, seguir utilizando la versión anterior pierde bastante sentido
Una vulnerabilidad desconocida es difícil de corregir porque todavía nadie sabe que está ahí, cuando investigadores encuentran el problema, lo reportan y WordPress publica una versión corregida la situación cambia completamente.
Ahora sabemos que existen siete problemas que fueron corregidos y tenemos disponible una versión que incorpora esas soluciones.
Podemos tener firewalls, cambiar la dirección del login, limitar intentos, utilizar contraseñas enormes y agregar muchas capas de seguridad, todo eso puede ayudar, pero ninguna de esas medidas reemplaza instalar una corrección que ya fue publicada para el propio software.
WordPress 7.1.3 vuelve a demostrar algo bastante simple, una página no termina cuando se publica, mientras siga conectada a Internet existe software funcionando y ese software necesita mantenerse.
La seguridad de una web continúa mucho después de haberla publicado
En byteStudio construimos cada proyecto pensando desde el comienzo en seguridad, mantenimiento, actualizaciones y recuperación, porque una página profesional no debería depender solamente de que nada malo ocurra.
Mantener WordPress, plugins y temas actualizados, controlar accesos, disponer de copias de seguridad y supervisar el funcionamiento permite reducir riesgos conocidos y responder mucho más rápido cuando aparece una nueva vulnerabilidad.